Video · La ciencia detrás de la noticia
Así le robaron 6.300 millones a Binance en 20 minutos (y pagaron 96 centavos de comisión)
El mayor robo cripto de la historia, paso a paso y con lo que quedó escrito en la blockchain.
Capítulos
Toca un capítulo para ver el video desde ahí.
Compartir
Enlace corto para compartir: www.biblidom.org/s/hz64
El jueves 29 de octubre de 2026, a las 4:05 de la tarde (hora de República Dominicana), empezó el mayor robo de la historia de las criptomonedas. En unos 20 minutos salieron de las billeteras de Binance, la plataforma cripto más grande del mundo, más de 6.300 millones de dólares: 6.360 millones según la firma TRM Labs, al precio del momento, y «unos 6.300 millones» según la propia Binance. Es unas cuatro veces el récord anterior, el robo a Bybit de 2025 (unos 1.500 millones).
Sin pasamontañas y sin túneles. La transacción más grande movió más de 2.000 millones de dólares en 63 monedas… y pagó 96 centavos de comisión. Casi todo lo pudimos comprobar nosotros mismos, porque quedó escrito en la blockchain.
La caja fuerte y la caja registradora
Binance guarda las criptomonedas de sus clientes en dos tipos de billeteras: las frías, desconectadas de internet (la caja fuerte), y las calientes, conectadas, porque de ahí sale el dinero de cada retiro (la caja registradora). El ladrón vació las calientes. Aun así se llevó casi el 4 % de los unos 171.000 millones que maneja Binance.
Quien firma, manda
En una blockchain no hay usuario ni contraseña: manda quien firma. Según Binance, nadie robó las llaves: el atacante logró que el propio sistema de Binance firmara lo que él quería.
Empezó con una entrevista de trabajo
El 3 de noviembre, Binance publicó su informe inicial. En septiembre, a un ingeniero de la empresa lo contactó un supuesto «director de proyecto» en una plataforma de empleo. Hubo dos entrevistas: en la primera, por video, el falso reclutador hasta le enseñó sus redes, con fotos personales, para ganarse su confianza; en la segunda le pidió descargar una «tarea» en su computadora del trabajo. Era un programa malicioso nuevo que las protecciones de la computadora no detectaron.
Desde ahí, el 20 de octubre, el atacante usó una herramienta interna de inteligencia artificial de Binance para llegar a otros dos ingenieros de las billeteras. Uno guardaba un permiso para poner en marcha programas en los servidores. El día del robo, con ese permiso, entró a la computadora del otro ingeniero y metió su programa en el sistema que firma los retiros. Binance dice que en 2026 frenó 57 intentos parecidos ligados a Corea del Norte. Este no lo frenó. Ahora promete una revisión independiente.
Veinte minutos, diez blockchains
El robo se ensayó: el programa del atacante se publicó en Ethereum a las 11:59 de la mañana y se probó en billeteras de prueba. A las 4:20 de la tarde salieron 18.270 bitcoins en un solo bloque; un minuto después, el atacante presentó 50 permisos firmados para la billetera «Binance 14» (una función nueva de Ethereum, la EIP-7702), y a las 4:24 la vació en una sola transacción. En total, diez blockchains, con una segunda ola horas después en Avalanche y Polygon.
Quién fue
El FBI lo dijo el 31 de octubre: Corea del Norte, con el grupo que llama TraderTraitor, el mismo del robo a Bybit. Según Chainalysis, los hackers norcoreanos robaron unos 2.020 millones de dólares en todo 2025; esta sola tarde se llevaron más del triple. Expertos de la ONU calculan que estos robos le dan a Corea del Norte cerca de la mitad de sus divisas. Sobre este robo, Corea del Norte no ha respondido.
Congelar y lavar
Los dólares digitales (USDT y USDC) tienen dueño y se pueden congelar: Tether, Circle y otros congelaron o interceptaron unos 2.850 millones, según Binance. El bitcoin y el ether no. Por eso el ladrón cambió sus dólares digitales por ether aunque perdiera dinero: según Elliptic, con descuentos de hasta el 26 %. La primera dirección de la lista del FBI recibió casi 200.000 ether catorce minutos después del vaciado; cuando la consultamos, seguía sin moverse.
¿Y los usuarios?
Binance prometió que sus clientes no pagarían: apartó más de 6.300 millones y salió a recomprar las monedas robadas, hasta cubrir el 98 % al 31 de octubre. Cuando reabrió los retiros, en nueve horas y media salieron 4.649 millones, apenas el 2,1 % de lo que tiene. Y su codirectora, Yi He, admitió que debieron invertir más en seguridad antes.
La blockchain hizo lo que promete: cada movimiento quedó a la vista de todos. La criptografía no se rompió; se rompió lo de siempre: una computadora, una persona, un sistema que confió en quien no debía. En cripto, quien controla la llave controla el dinero. Esta vez, alguien logró que la llave trabajara para él.
Galería (8 imágenes)
Toca una imagen para verla en grande.
-
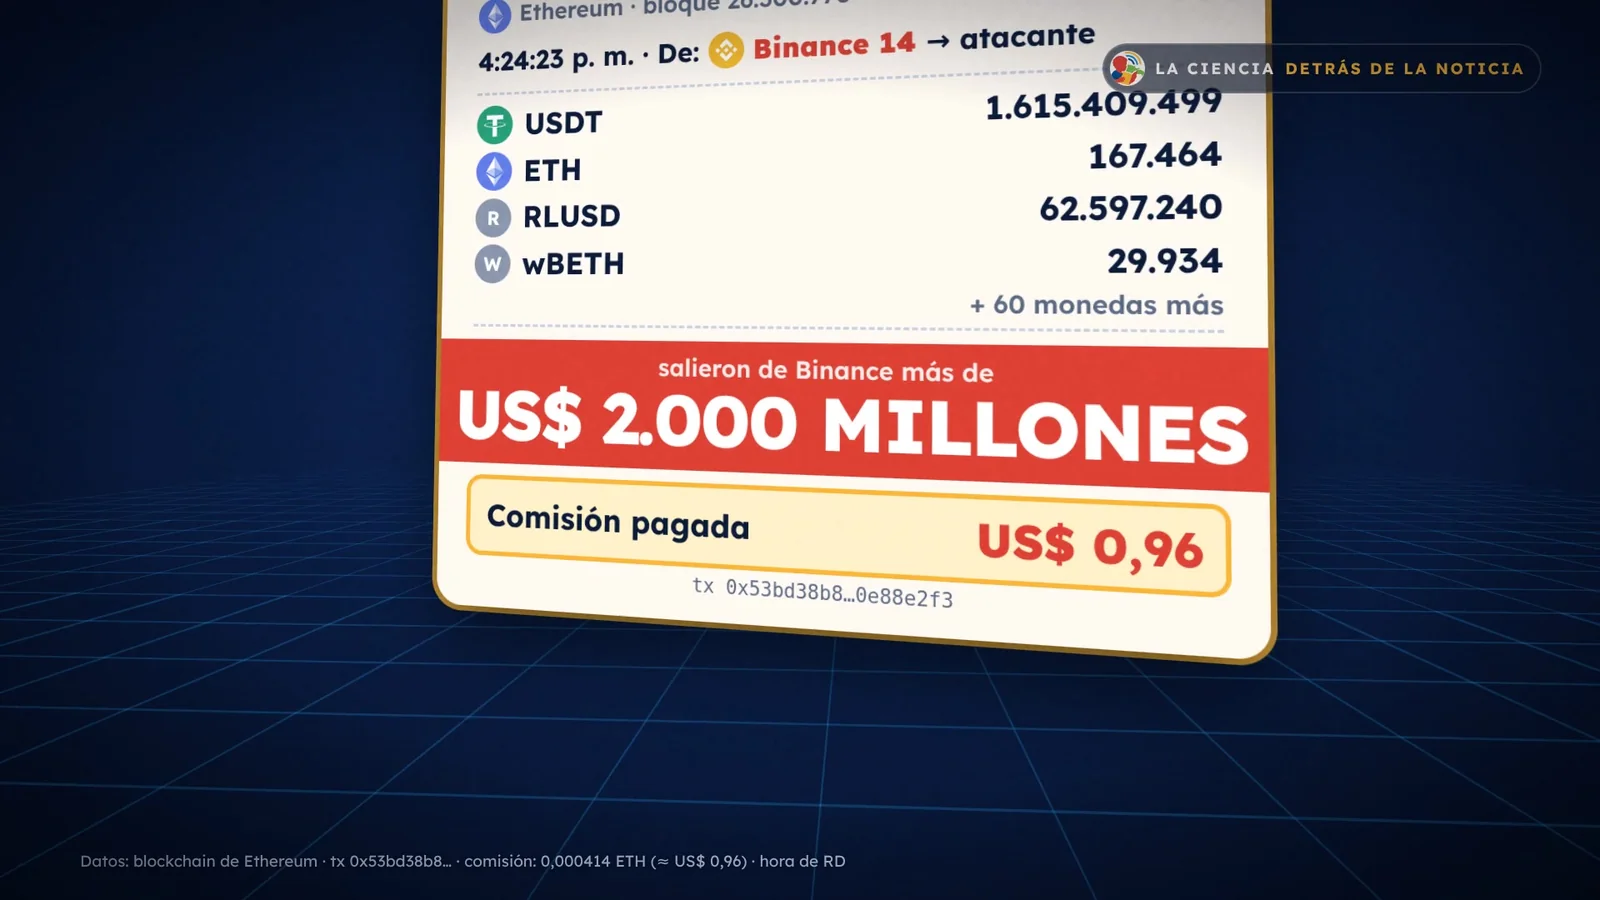
La transacción más grande del robo: más de 2.000 millones de dólares en 63 monedas… y 96 centavos de comisión. Datos de la blockchain de Ethereum; animación de Biblidom. Biblidom -
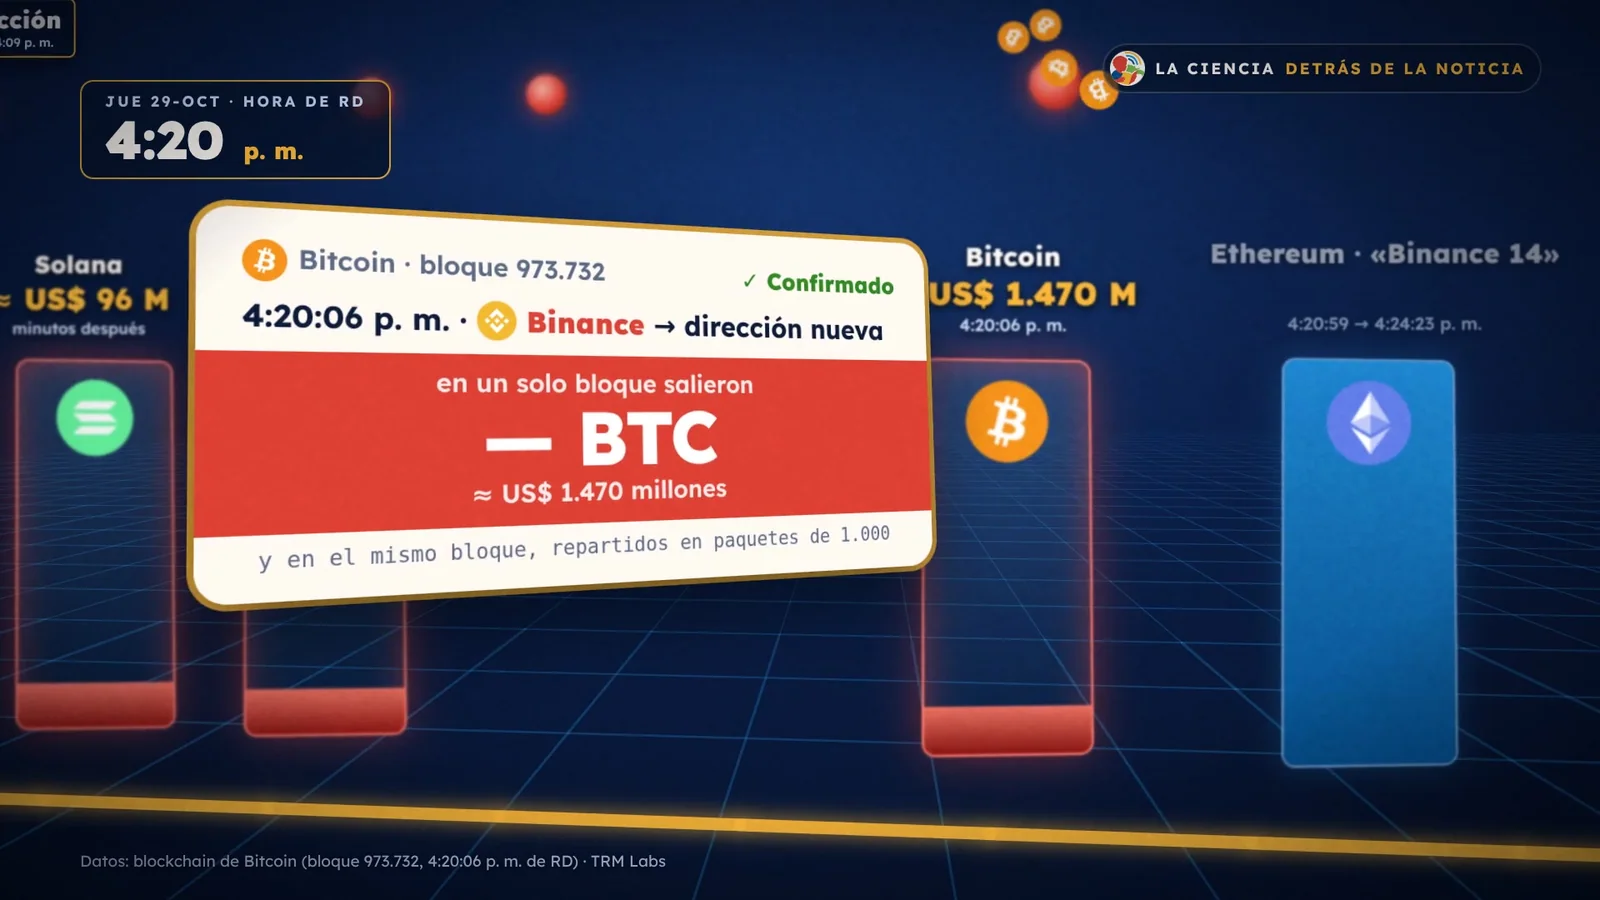
A las 4:20 de la tarde salieron 18.270 bitcoins en un solo bloque. Lo leímos en la blockchain de Bitcoin. Biblidom -
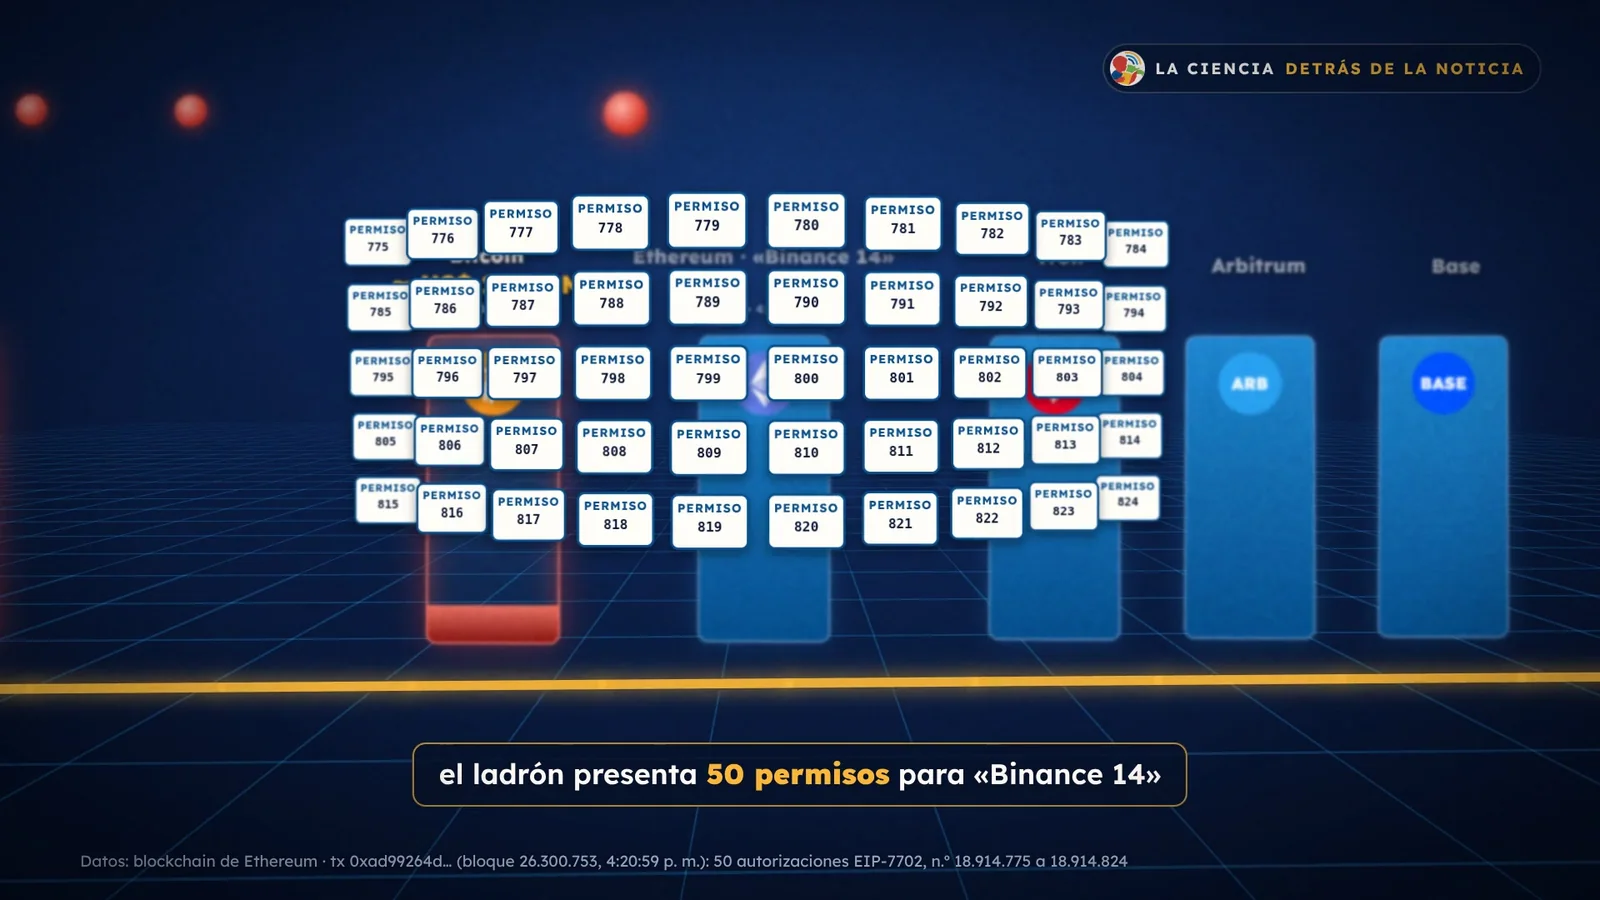
Los 50 permisos (EIP-7702) que el atacante presentó para la billetera «Binance 14», uno por cada número de orden. Animación de Biblidom. Biblidom -
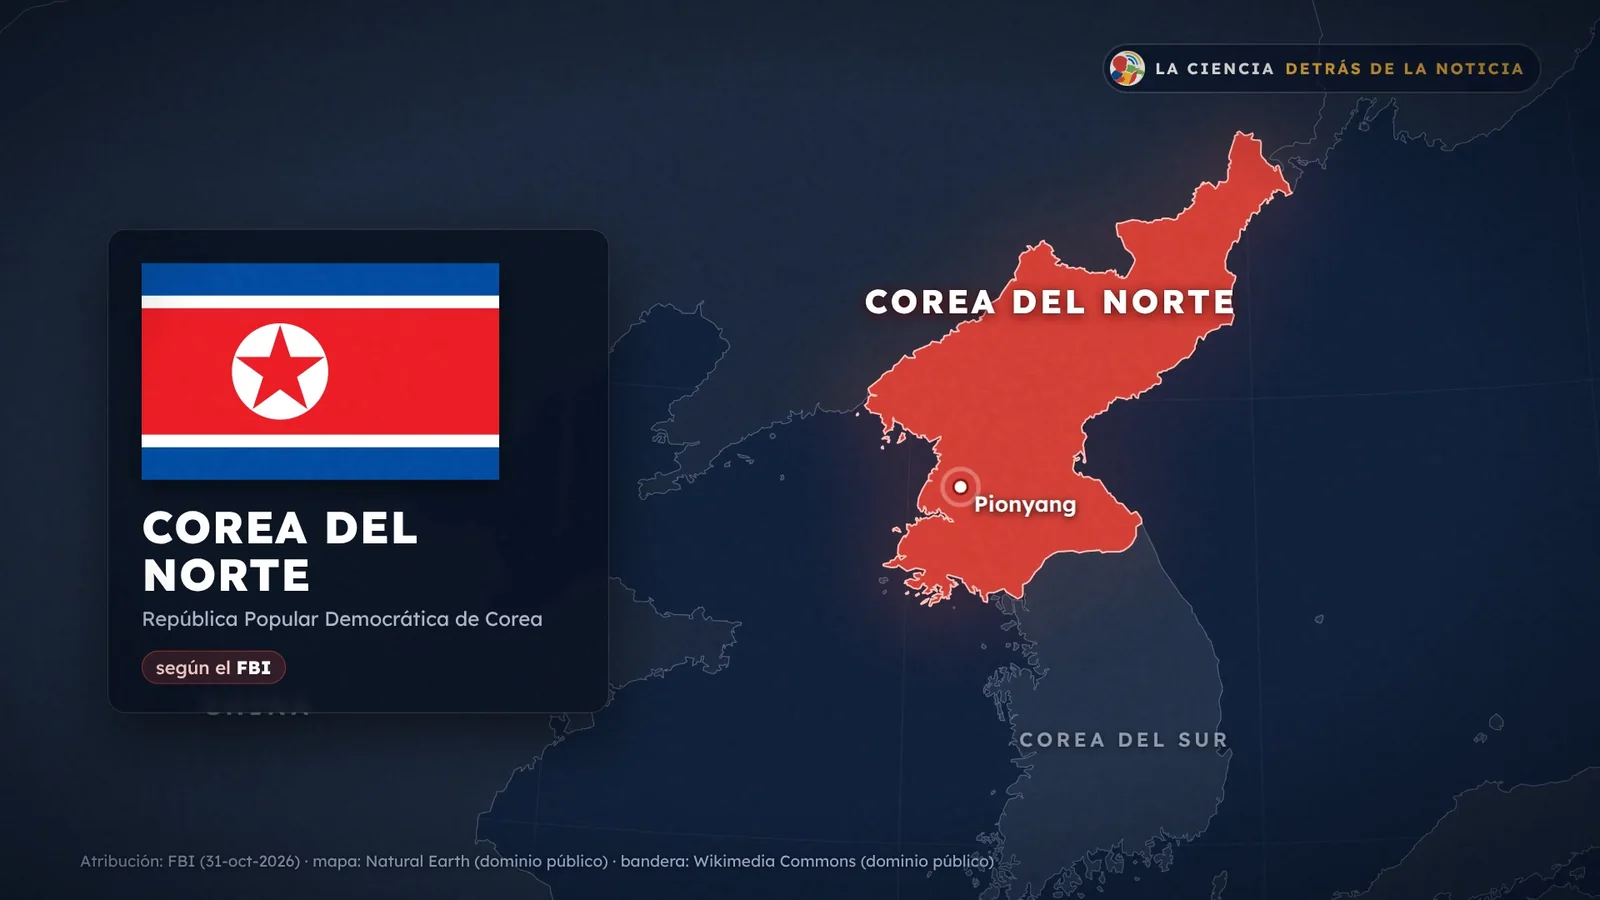
El FBI atribuye el robo a Corea del Norte (grupo «TraderTraitor»). Mapa: Natural Earth (dominio público); bandera: Wikimedia Commons (dominio público), la vigente desde la Constitución de 2026. Biblidom -
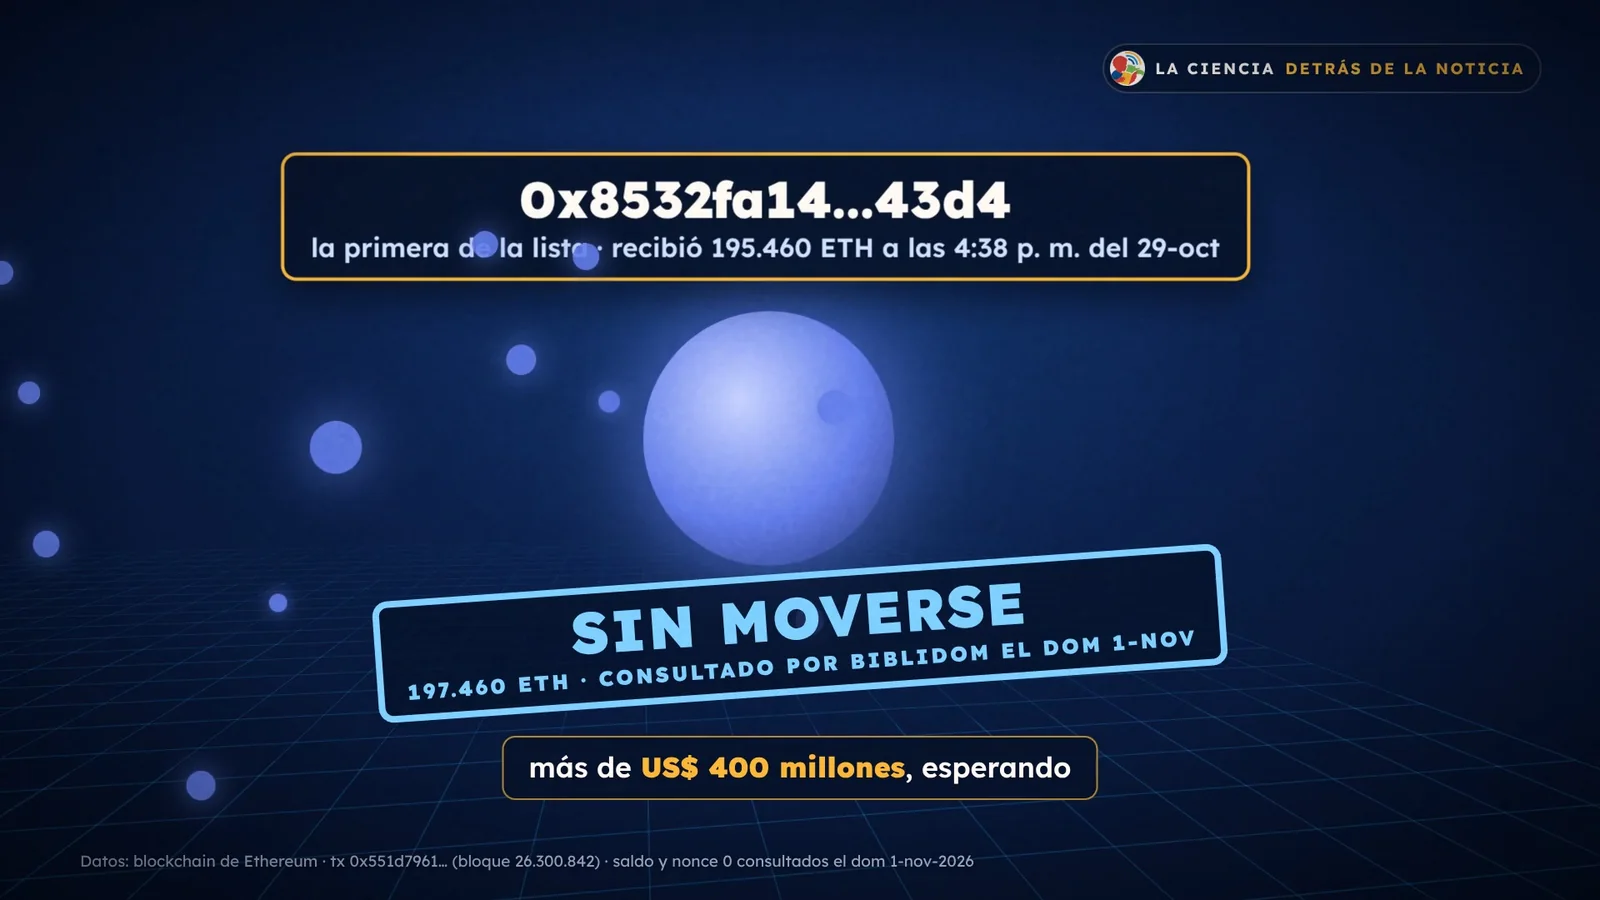
La primera dirección de la lista del FBI recibió casi 200.000 ether 14 minutos después del vaciado. Cuando la consultamos, el domingo 1 de noviembre, seguía sin moverse. Biblidom -
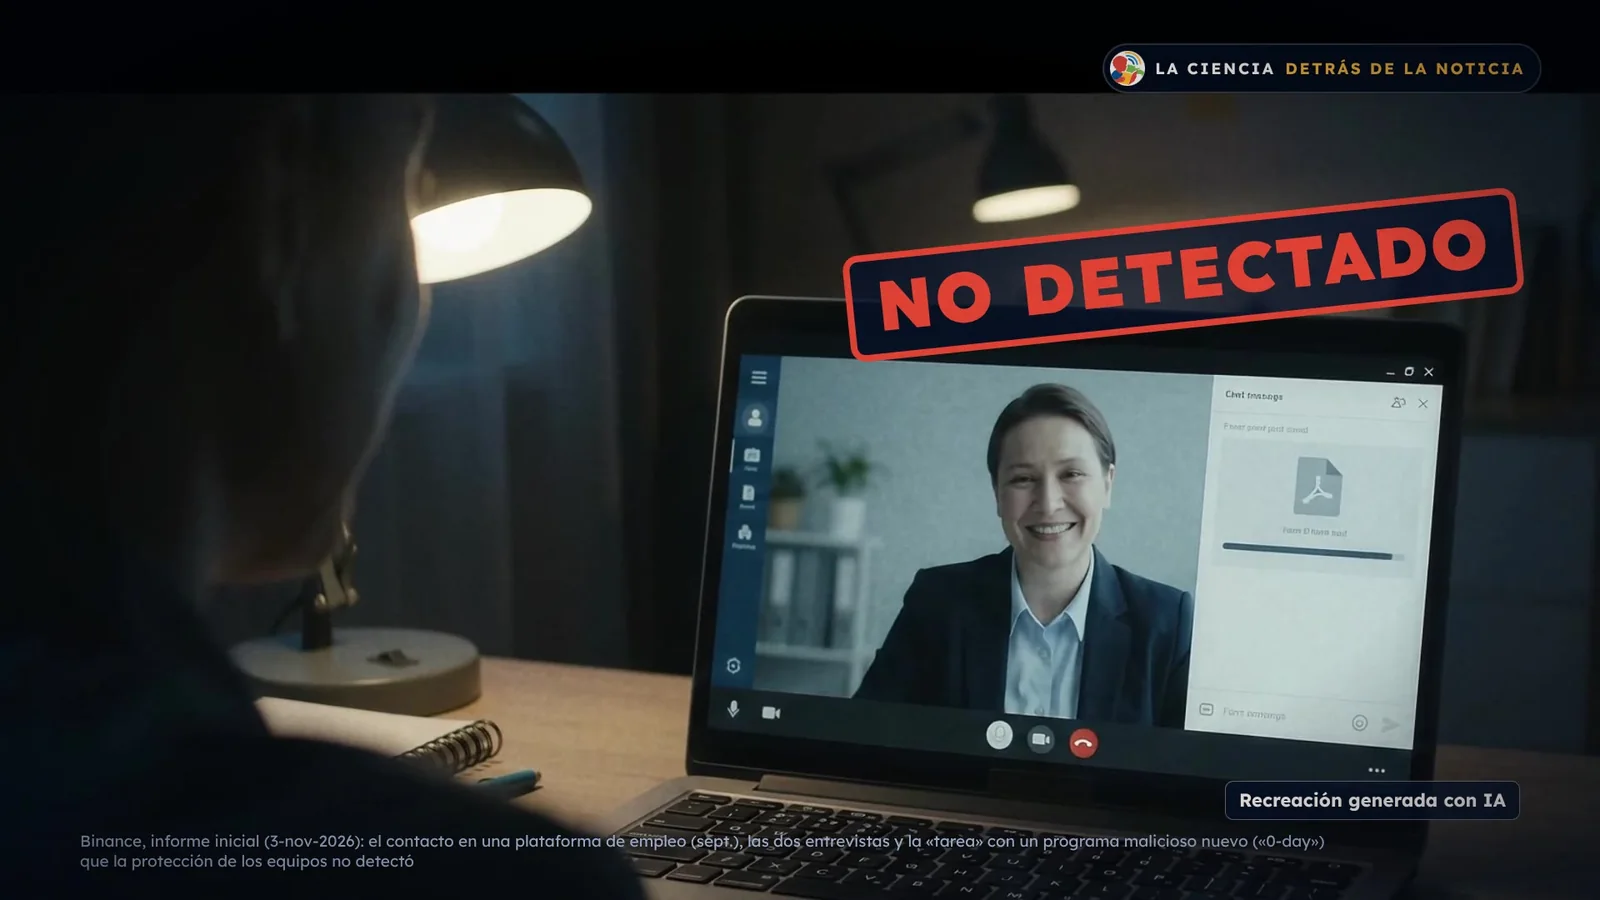
Así empezó, según el informe inicial de Binance: una entrevista de trabajo falsa y una «tarea» con un programa malicioso que nadie detectó. Recreación generada con IA, con personas inventadas. Biblidom -
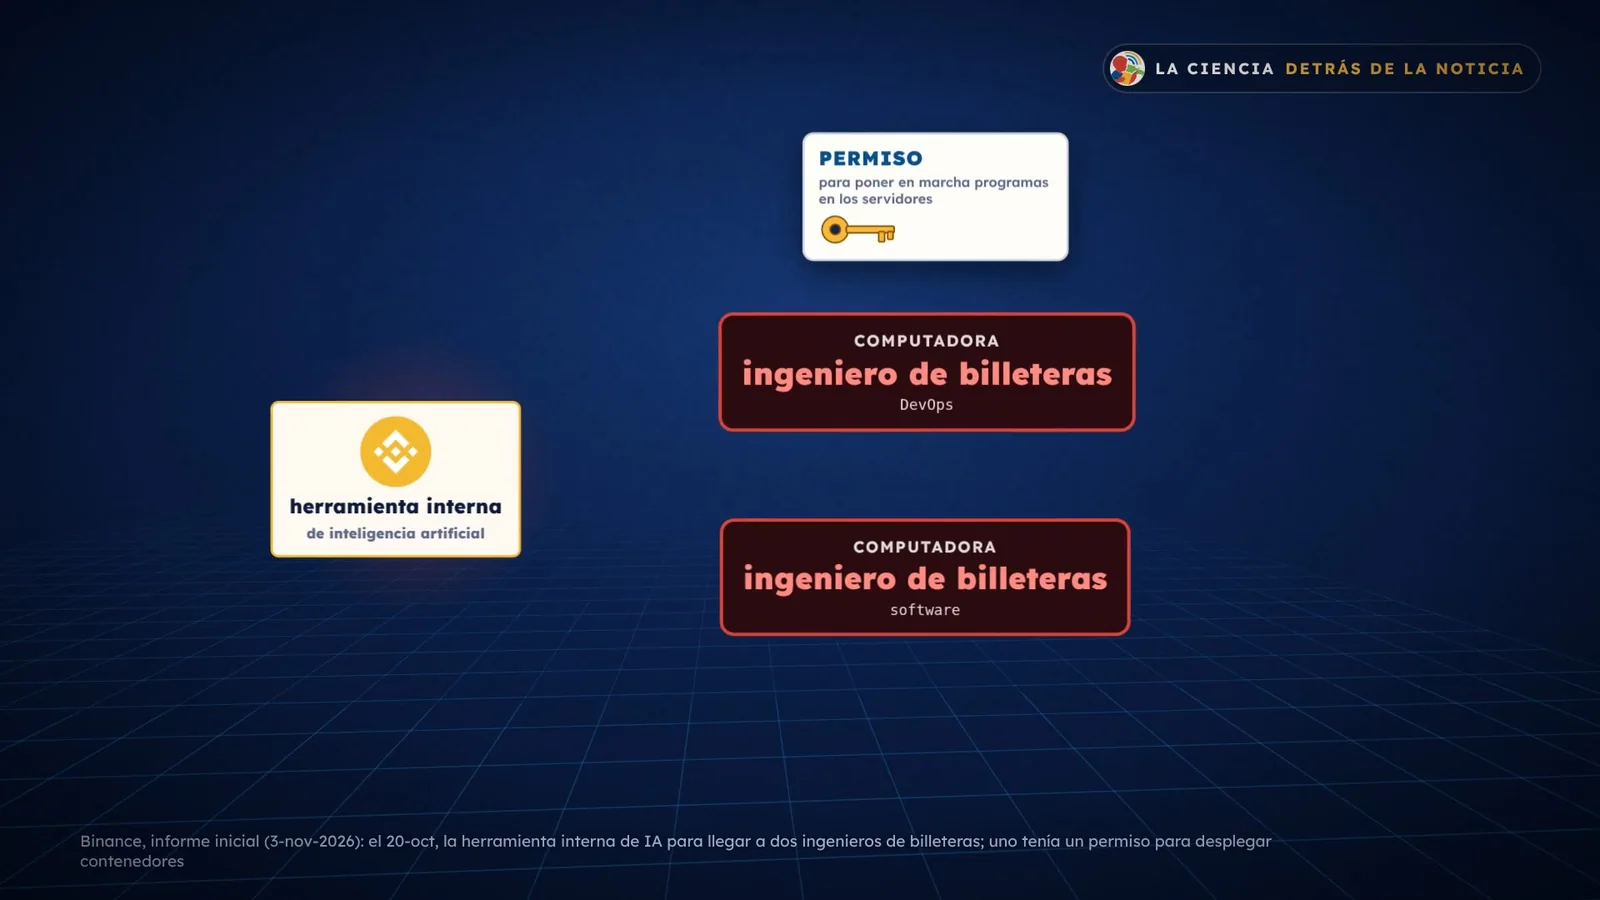
El 20 de octubre, el atacante usó una herramienta interna de IA para llegar a dos ingenieros de las billeteras; uno tenía el permiso que abrió la puerta el día del robo. Datos: informe inicial de Binance (3-nov). Biblidom -
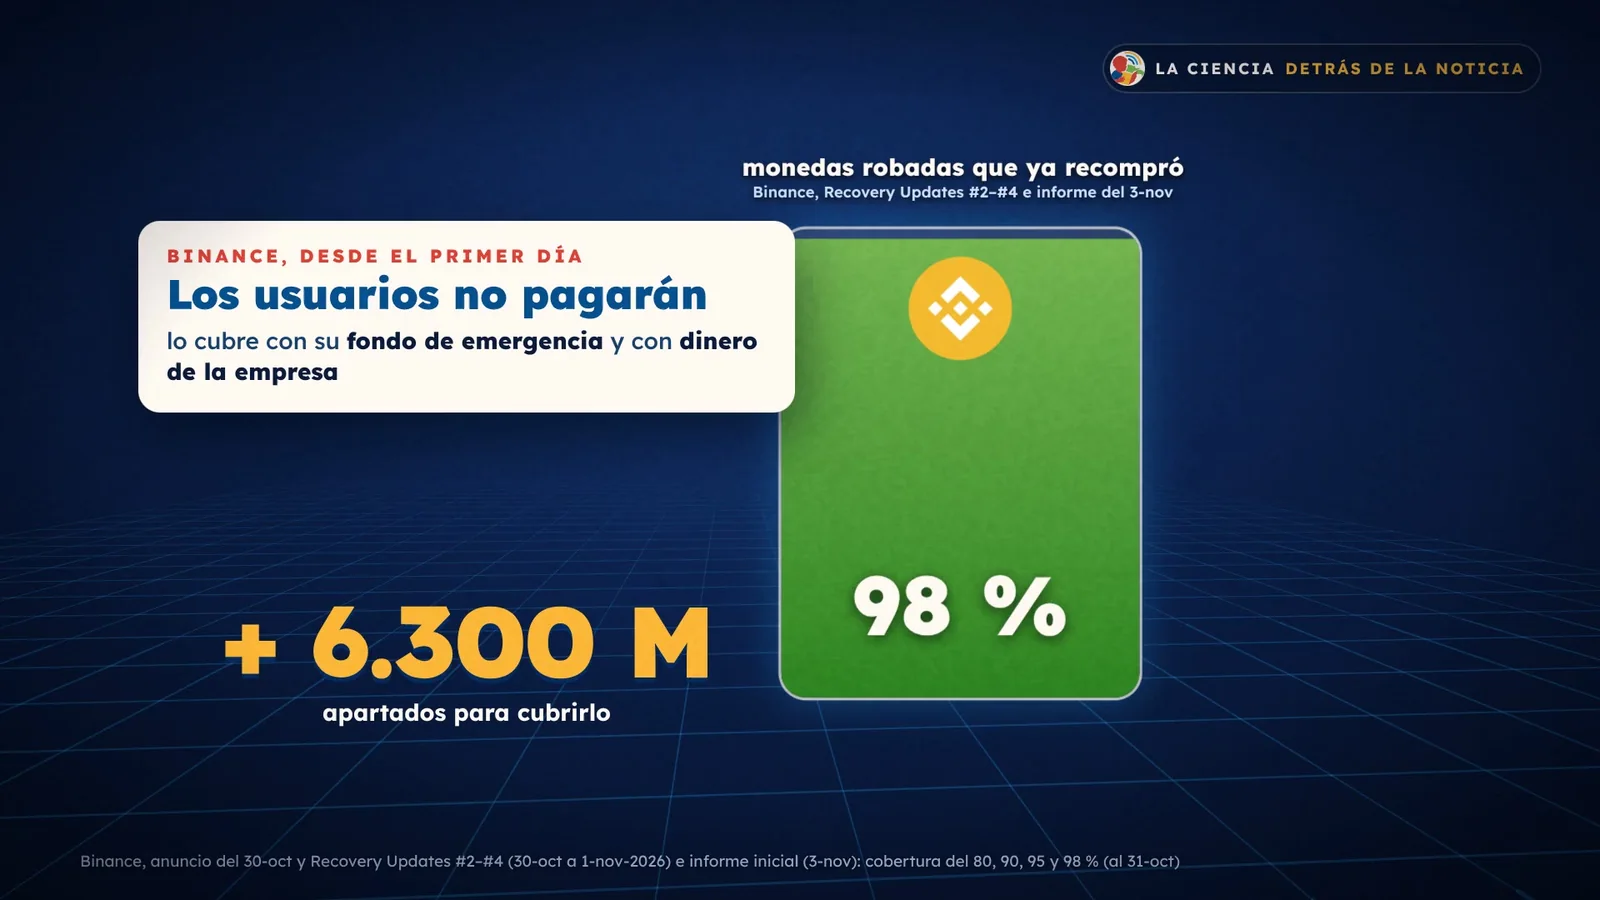
Binance apartó más de 6.300 millones y salió a recomprar las monedas robadas: el 80 %, el 90, el 95… y el 98 % al 31 de octubre. Datos: Binance, Recovery Updates #2–#4 e informe inicial. Biblidom
Más videos de esta pieza
-
El mayor robo cripto de la historia: casi 6.000 millones a Binance
La versión corta, en vertical, publicada el día del robo, con la cifra que se conocía entonces.

Fuentes
- Binance, informe inicial «29 October Binance Security Incident: Initial Findings and Response Update» (3-nov-2026): la entrevista falsa, la herramienta interna de IA, el permiso robado, los 57 intentos frenados, el 98 % repuesto y los 2.850 millones congelados
- Binance, anuncio del 30-oct-2026 (la laptop comprometida, el contenedor de servicio, sin evidencia de llaves filtradas)
- Binance, Recovery Update
- Binance en X (1-nov-2026), retiros reabiertos y flujos cada 30 minutos (4.649 millones en retiros; 2,1 % de sus 171.000 millones)
- TRM Labs, «North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History» (30-oct-2026)
- FBI, «North Korea Responsible for $6 Billion+ Binance Attack» (31-oct-2026)
- Servicio Secreto de EE. UU. en X (1-nov-2026)
- Elliptic, análisis del robo (congelamientos y descuentos de hasta el 26 %)
- Bloomberg, vía Insurance Journal (Yi He, codirectora de Binance)
- Chainalysis, Crypto Crime Report 2026 (18-dic-2025): más de 2.020 millones robados por Corea del Norte en 2025 y 6.750 millones de 2022 a 2025
- Grupo de Expertos de la ONU sobre Corea del Norte (informe de 2024)
- KCNA, vía ForkLog («calumnia absurda», sobre acusaciones anteriores)
- Ethereum, EIP-7702 (actualización Pectra, mayo de 2025)
- Blockchain de Ethereum, la transacción de más de 2.000 millones (lectura de Biblidom)
- Blockchain de Ethereum, los 50 permisos de «Binance 14» (lectura de Biblidom)
- Blockchain de Bitcoin, los 18.270 BTC del bloque 973.732 (lectura de Biblidom)
Créditos y transparencia
- Metraje
- Envato Elements, con licencia del canal Biblidom
- Escenas recreadas con IA
- la bóveda y la caja registradora, el atraco «de película», la sala de servidores, la laptop, la entrevista de trabajo falsa (personas inventadas), las monedas congeladas, la llave, la corrida y la persona que revisa su saldo
- Mapa de Asia oriental
- Natural Earth 1:10m (países y ciudades) · dominio público
- Bandera de Corea del Norte
- Wikimedia Commons, «Flag of North Korea (March 2026–present)», conforme al artículo 166 de la Constitución de 2026 · dominio público
- Íconos de las monedas y símbolo de Binance
- cryptocurrency-icons (atomiclabs); las marcas son de sus dueños y salen solo para identificarlas · CC0
- Datos de Ethereum y Bitcoin
- lectura de Biblidom en las blockchains (nodo público de Ethereum y mempool.space)
- Investigación, guion, animación, música y efectos
- Biblidom
- Voces
- Narración con voz sintética.
- Imágenes con IA
- Las escenas recreadas con IA del video (la bóveda, la caja registradora, el atraco, los servidores, la laptop, la entrevista de trabajo falsa, las monedas, la llave, la corrida y la persona que revisa su saldo) y la persona de la portada están generadas con IA; no son grabaciones reales ni personas reales.
Temas: Binance, Blockchain, Ciberseguridad, Corea del Norte, Criptomonedas
¿Encontraste un error o tienes una pregunta? Escríbenos.